DNS-записи: шпаргалка A, AAAA, CNAME, TXT, MX
Шпаргалка по DNS-записям для владельца домена: что делает каждый тип, зачем он нужен и как это выглядит в панели. Работает с записями зон, которые обслуживает Xipher: карточка сайта → вкладка «Адреса и DNS».
Где редактировать записи
Заголовок раздела «Где редактировать записи»Если домен делегирован на Xipher (см. Подключение домена): карточка сайта → «Адреса и DNS» → кнопка «+ Запись». Форма записи: «Имя» (относительно зоны: @ — сам домен, www — поддомен www), «Тип», «Значение», «TTL, сек» (по умолчанию 300), для MX/SRV — «Приоритет». Доступные типы: A, AAAA, CNAME, TXT, MX, NS, CAA, SRV.
Изменения применяются на всех нодах в течение ~2 минут. Ставьте TTL 300 (5 минут) на время экспериментов — правки подхватятся быстрее; большие TTL — для стабильных записей.
Типы записей
Заголовок раздела «Типы записей»| Тип | Что делает | Пример |
|---|---|---|
| A | Говорит: «этот домен живёт на таком IPv4-адресе» | @ → A → 203.0.113.10 |
| AAAA | То же для IPv6 | @ → AAAA → 2001:db8::1 |
| CNAME | Псевдоним: «этот домен — то же, что и другой» | cdn → CNAME → cdn.xipher.ru |
| TXT | Текстовая заметка для проверок и политик | _xipher-verify → TXT → "xipher-verify=…" |
| MX | Кому доставлять почту для домена | @ → MX → mail.example.com (приоритет 10) |
| NS | Чьи DNS-серверы отвечают за зону/поддомен | @ → NS → ns1.xipher.ru |
| CAA | Каким центрам можно выпускать сертификаты | @ → CAA → 0 issue "letsencrypt.org" |
| SRV | Где искать сервис по протоколу | _sip._tcp → SRV → 10 60 5060 sip.example.com |
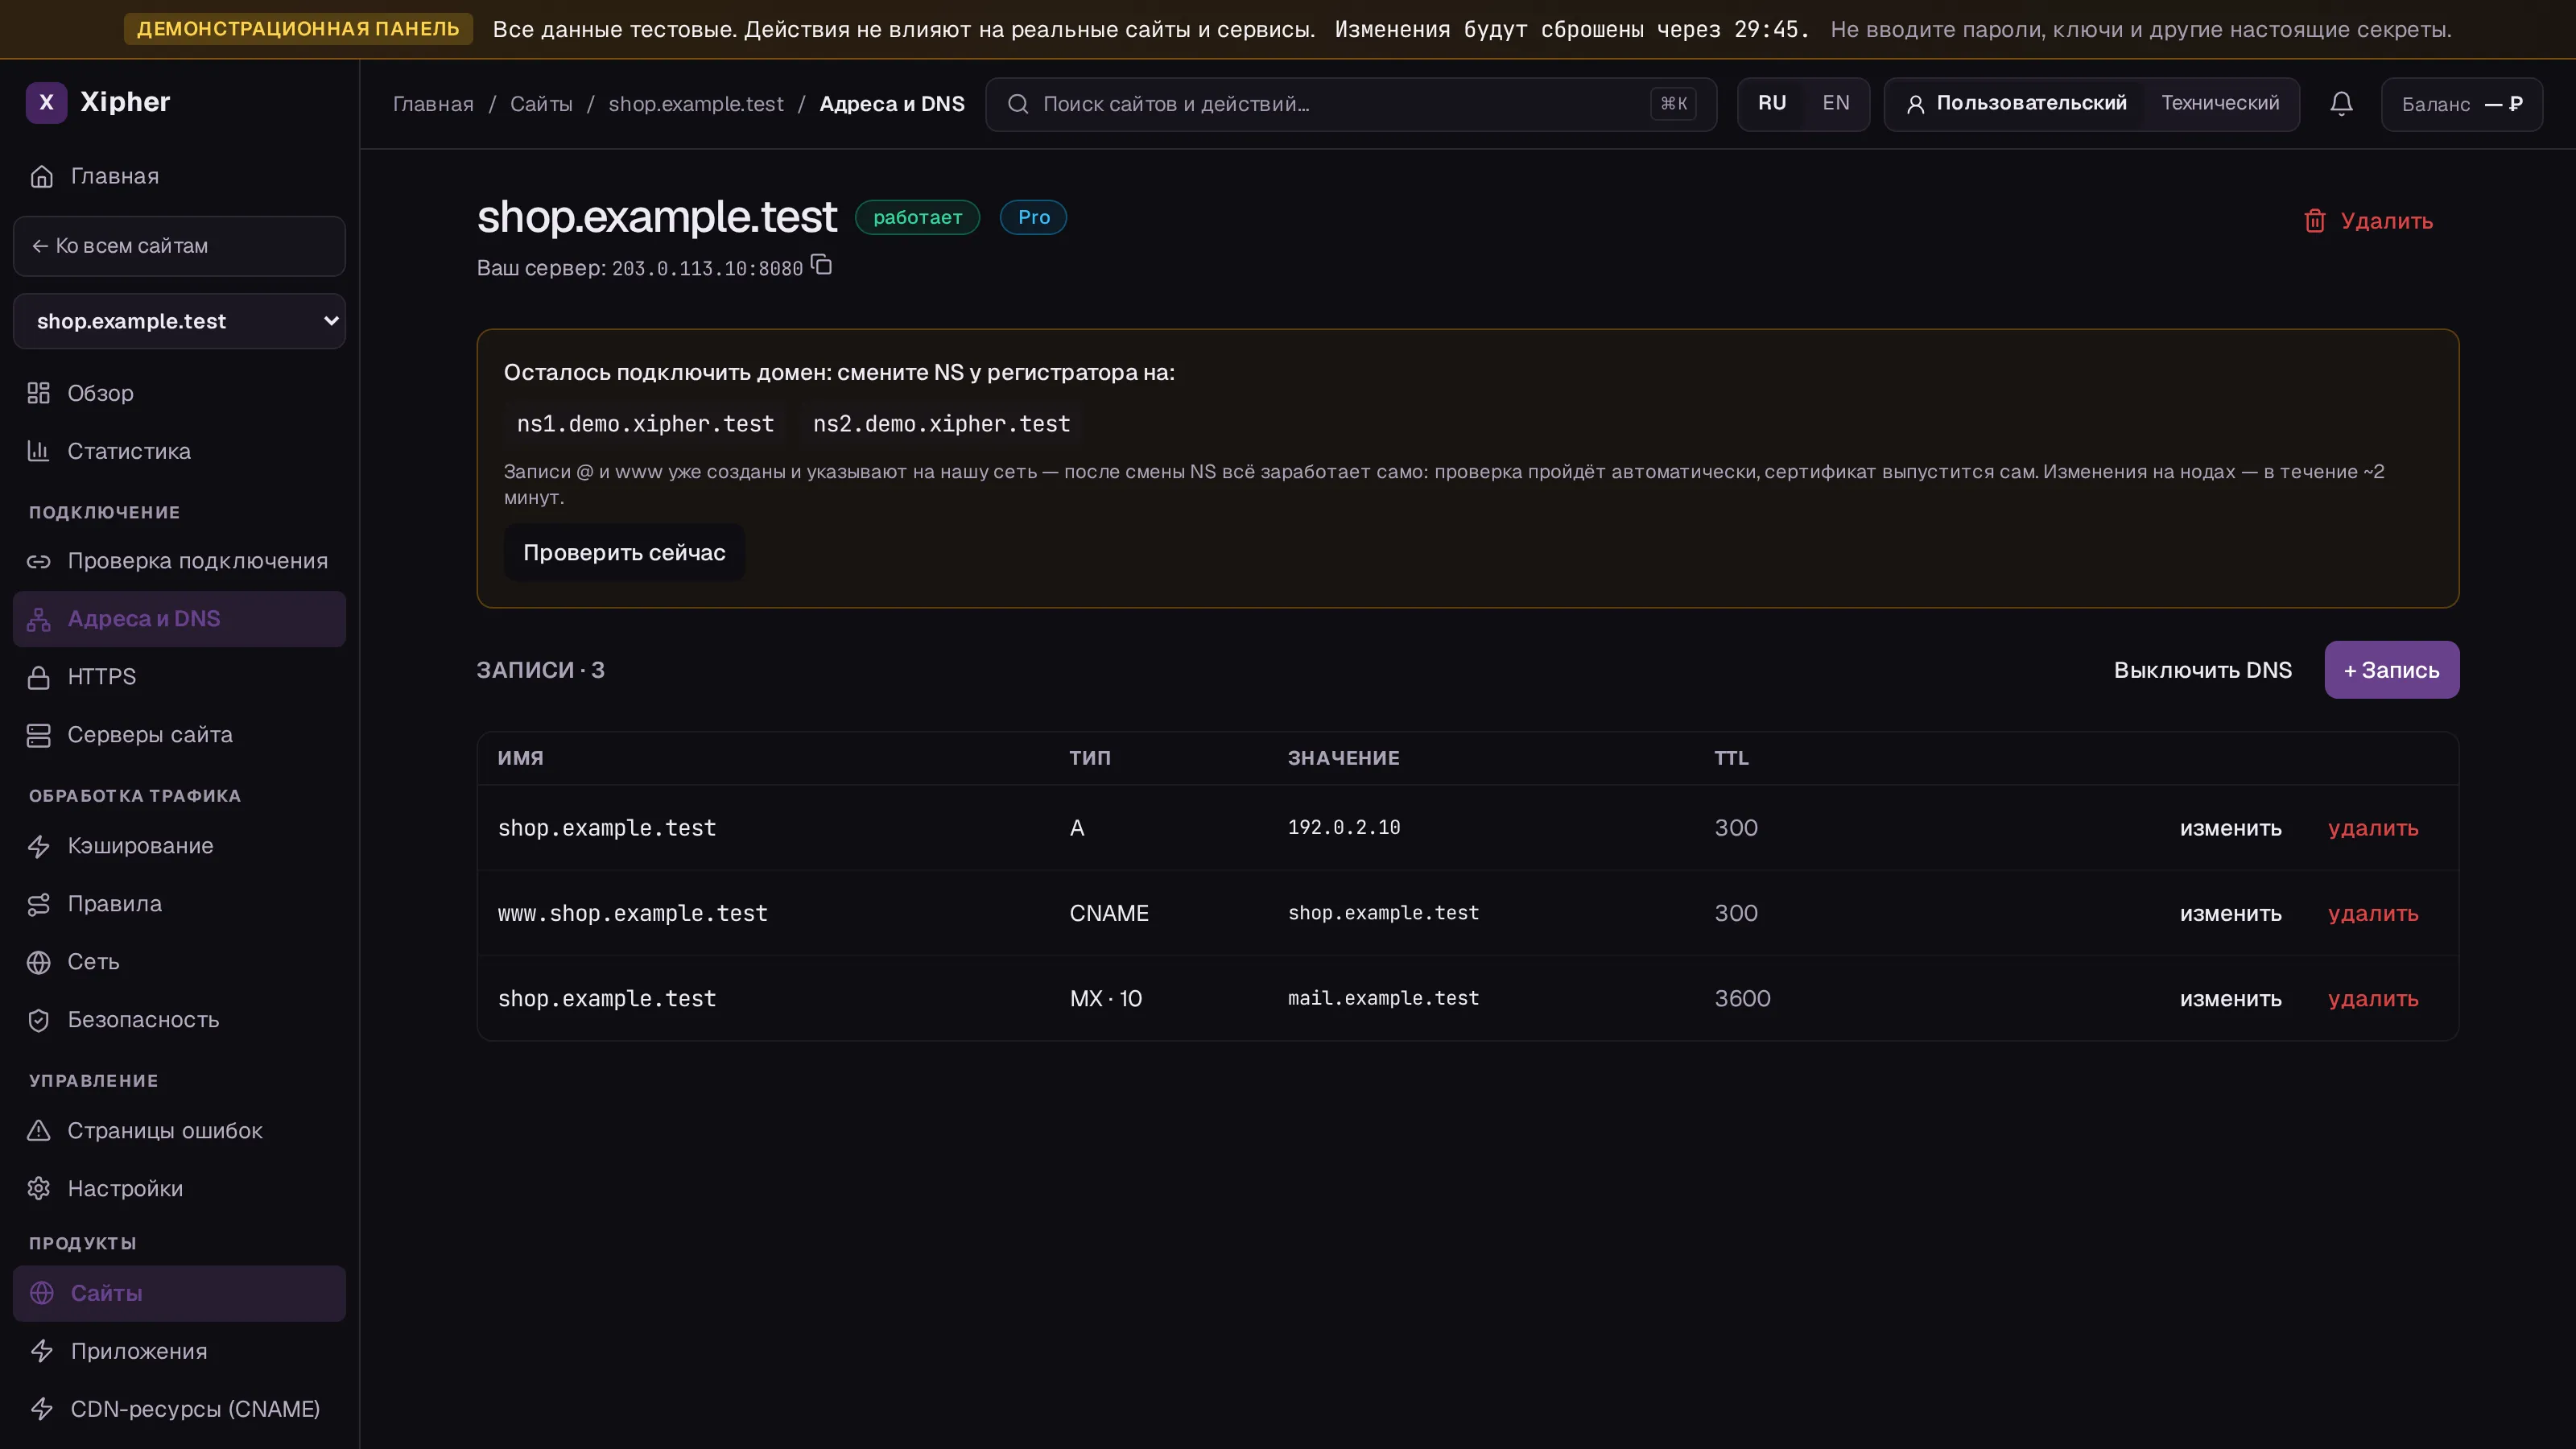
Управление записями зоны: имя, тип, значение, TTL — изменения применяются за пару минут
Типовые задачи
Заголовок раздела «Типовые задачи»Сайт на внешний хостинг (если зона у Xipher, а сайт — нет): blog → A → 203.0.113.20 или по имени blog → CNAME → mysite.hosting.example.
Почта на стороннем сервисе: добавьте записи от вашего почтового провайдера — обычно MX + TXT (SPF вида v=spf1 include:_spf.provider.example ~all) + DKIM + DMARC. Переносите зону на Xipher — воссоздайте их до смены NS.
Проверка владения сервисом (Search Console, платёжки): почти всегда это TXT-запись — скопируйте имя и значение из инструкции сервиса.
Wildcards: в карточке есть блок «Wildcard-адрес»: *.example.com направляется на ваш сервер — все поддомены обслуживаются без создания записей по одному.
Проверка результата
Заголовок раздела «Проверка результата»С вашей машины: dig +short A example.com, dig +short MX example.com — ответ соответствует созданной записи. Изменения в панели — в течение ~2 минут; внешние резолверы отдают новое значение после истечения старого TTL.
Если что-то пошло не так
Заголовок раздела «Если что-то пошло не так»| Симптом | Причина | Что делать |
|---|---|---|
| «CNAME для @ нельзя» | Корень домена не может быть псевдонимом | Для корня используйте A/AAAA |
| Запись не находится снаружи | TTL старой записи ещё жив | Подождите; проверяйте через dig @1.1.1.1 |
| Почта пропала после переноса зоны | MX/SPF/DKIM не воссозданы | Добавьте записи из кабинета почтового провайдера |
| Опечатка «@» в поле значения | В имени «@» нужен, в значении — домен с точкой | Проверьте формат по подсказкам формы |
Частые вопросы
Заголовок раздела «Частые вопросы»Что выбрать — A или CNAME?
Есть стабильный IP — A. Указываете на имя, которое может поменять адрес (провайдер, балансировщик) — CNAME. В корне домена CNAME запрещён стандартом DNS.
Какой TTL ставить?
По умолчанию 300 секунд — хороший выбор. Меньше ставят на время переносов, больше (3600+) — для записей, которые не меняются годами.
Панель поддерживает DNSSEC?
В интерфейсе управления записями DNSSEC пока не выставлен. Если он критичен для домена — напишите в поддержку, учтём в приоритетах.