Подключите Firewall к VPS и управляйте группами
Одну группу можно применить к нескольким VPS на разных нодах. На одном VPS можно объединить несколько разрешающих групп либо несколько запрещающих.
Перед началом
Заголовок раздела «Перед началом»Проверьте правила группы и доступ к консоли VNC. Если подключаете разрешающую группу с входящими правилами, сохраните SSH-порт 22.
Подключение из группы
Заголовок раздела «Подключение из группы»- Откройте Сети → Firewall, затем нужную группу.
- Выберите вкладку Серверы → Добавить.
- Отметьте VPS и подтвердите добавление. Серверы из групп другого типа недоступны для выбора.
- Дождитесь состояния Применено. Проверьте новое соединение к нужному порту.
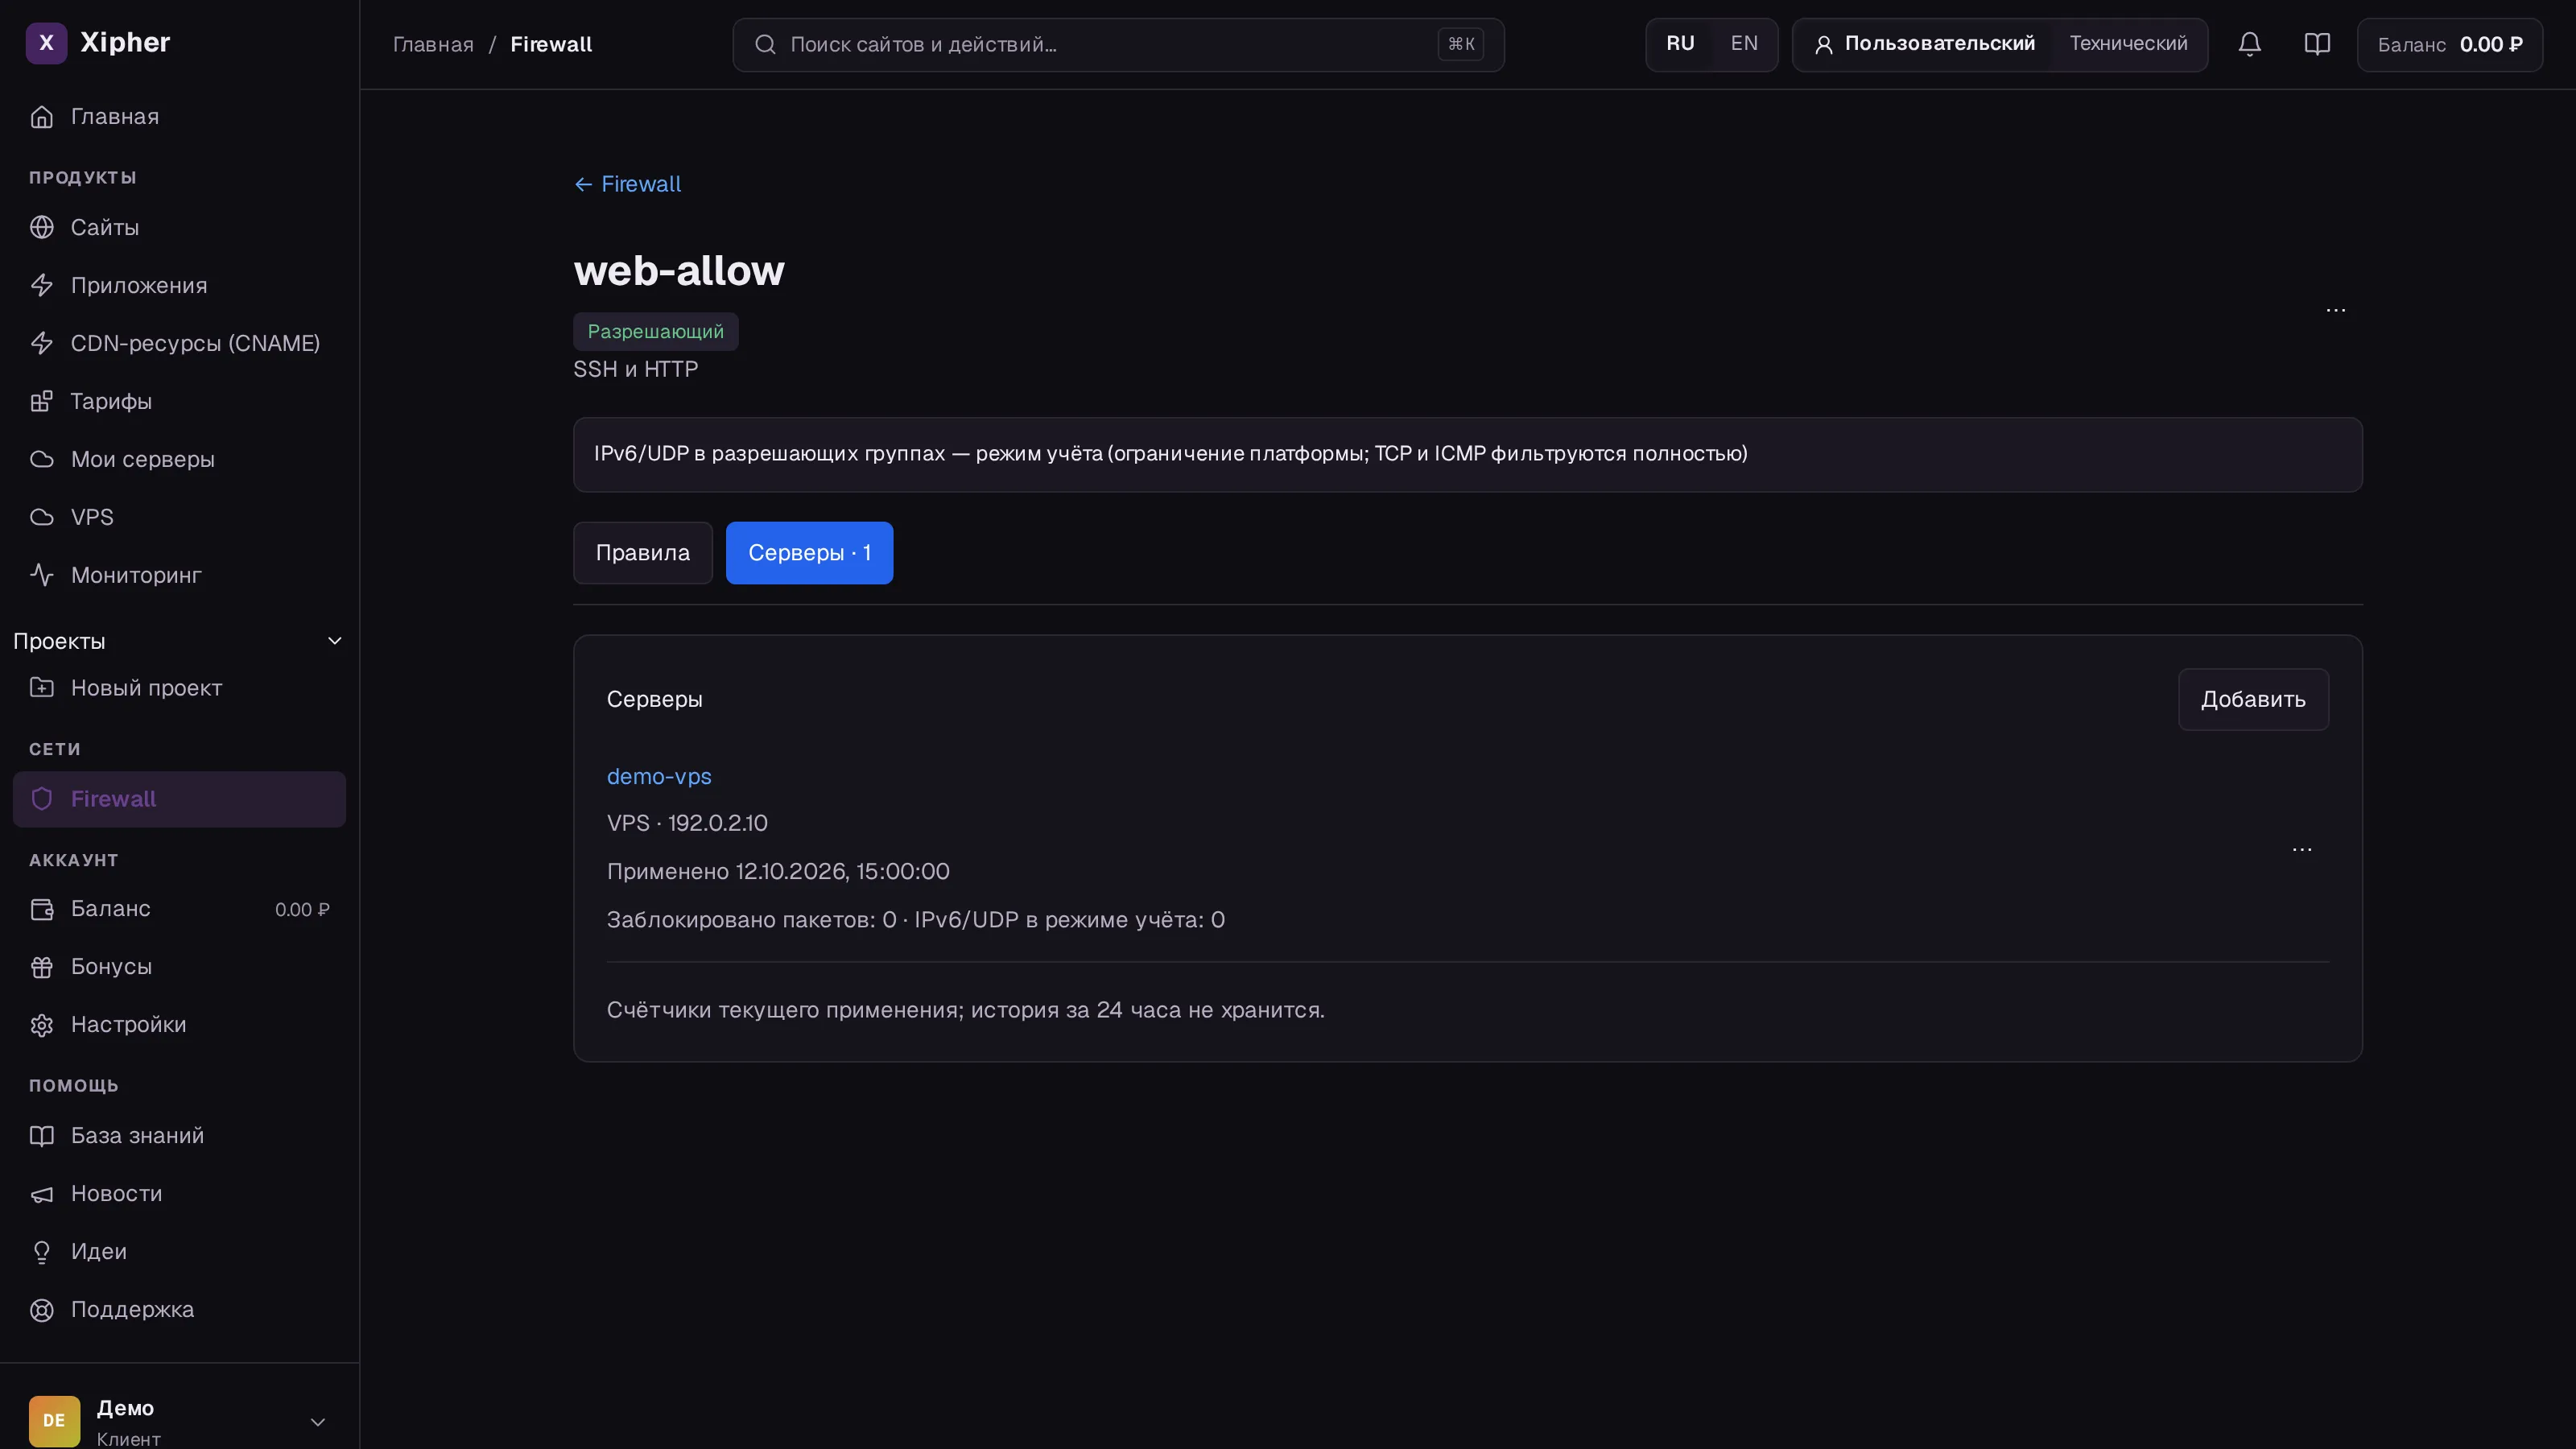 Демонстрационные данные; состояния и счётчики реального сервера поступают от ноды.
Подключение со страницы VPS
Заголовок раздела «Подключение со страницы VPS»Откройте Мои серверы → нужный VPS → Сеть. В блоке Firewall нажмите Настроить и выберите существующие группы одного типа. Кнопка Создать новый открывает мастер с этим VPS, выбранным заранее.
 Группы и счётчики на странице сервера; демонстрационные данные.
Состояния и счётчики
Заголовок раздела «Состояния и счётчики»- Применяется… — панель передаёт актуальные правила ноде.
- Применено и время — нода подтвердила правила.
- Ошибка и причина — предыдущий набор остаётся действовать; сохраните текст ошибки для поддержки.
- Фильтрация не применяется — активного набора правил нет.
Заблокировано пакетов показывает счётчик текущего применения. История за 24 часа не хранится. В разрешающих группах отдельно показывается счётчик IPv6/UDP в режиме учёта; этот трафик пропускается из-за ограничения платформы. TCP и ICMP фильтруются полностью.
Отключение и удаление
Заголовок раздела «Отключение и удаление»На вкладке Серверы у VPS откройте ⋯ → Исключить сервис из группы. На странице VPS используйте ⋯ → Отключить Firewall у нужной группы. Подтвердите действие: правила этой группы снимаются, правила других групп сохраняются.
Если у сервиса не осталось групп с правилами, трафик полностью разрешён. Пустые группы не фильтруют.
Чтобы удалить группу, откройте ⋯ → Удалить группу правил и введите её имя. Все VPS автоматически исключаются из неё. Правила оставшихся групп продолжают действовать.
Проверка результата
Заголовок раздела «Проверка результата»После отключения группы проверьте новое соединение к ранее закрытому порту. После удаления всех групп откройте страницу VPS: в блоке Firewall не должно быть привязанных групп.
Если потеряли SSH-доступ
Заголовок раздела «Если потеряли SSH-доступ»Откройте консоль VNC, проверьте сеть внутри VPS и добавьте правило TCP/22 из вашего IP в панельной группе. Либо отключите группу через блок Firewall. Консоль и панель доступны независимо от правил VPS.
Частые вопросы
Заголовок раздела «Частые вопросы»Отключение группы удаляет её? Нет. Группа сохраняется и может использоваться для других VPS.
Можно смешать разрешающие и запрещающие группы? Нет. Сначала отключите группы другого типа.