Разберитесь, как работает Firewall
Firewall — правила фильтрации трафика вашего сервера, часть хостинг-услуги. Функция входит во все тарифы. Правила применяются на ноде, поэтому менять ОС VPS не нужно.
Откройте Сети → Firewall в панели. Создайте группу правил и подключите свои VPS.
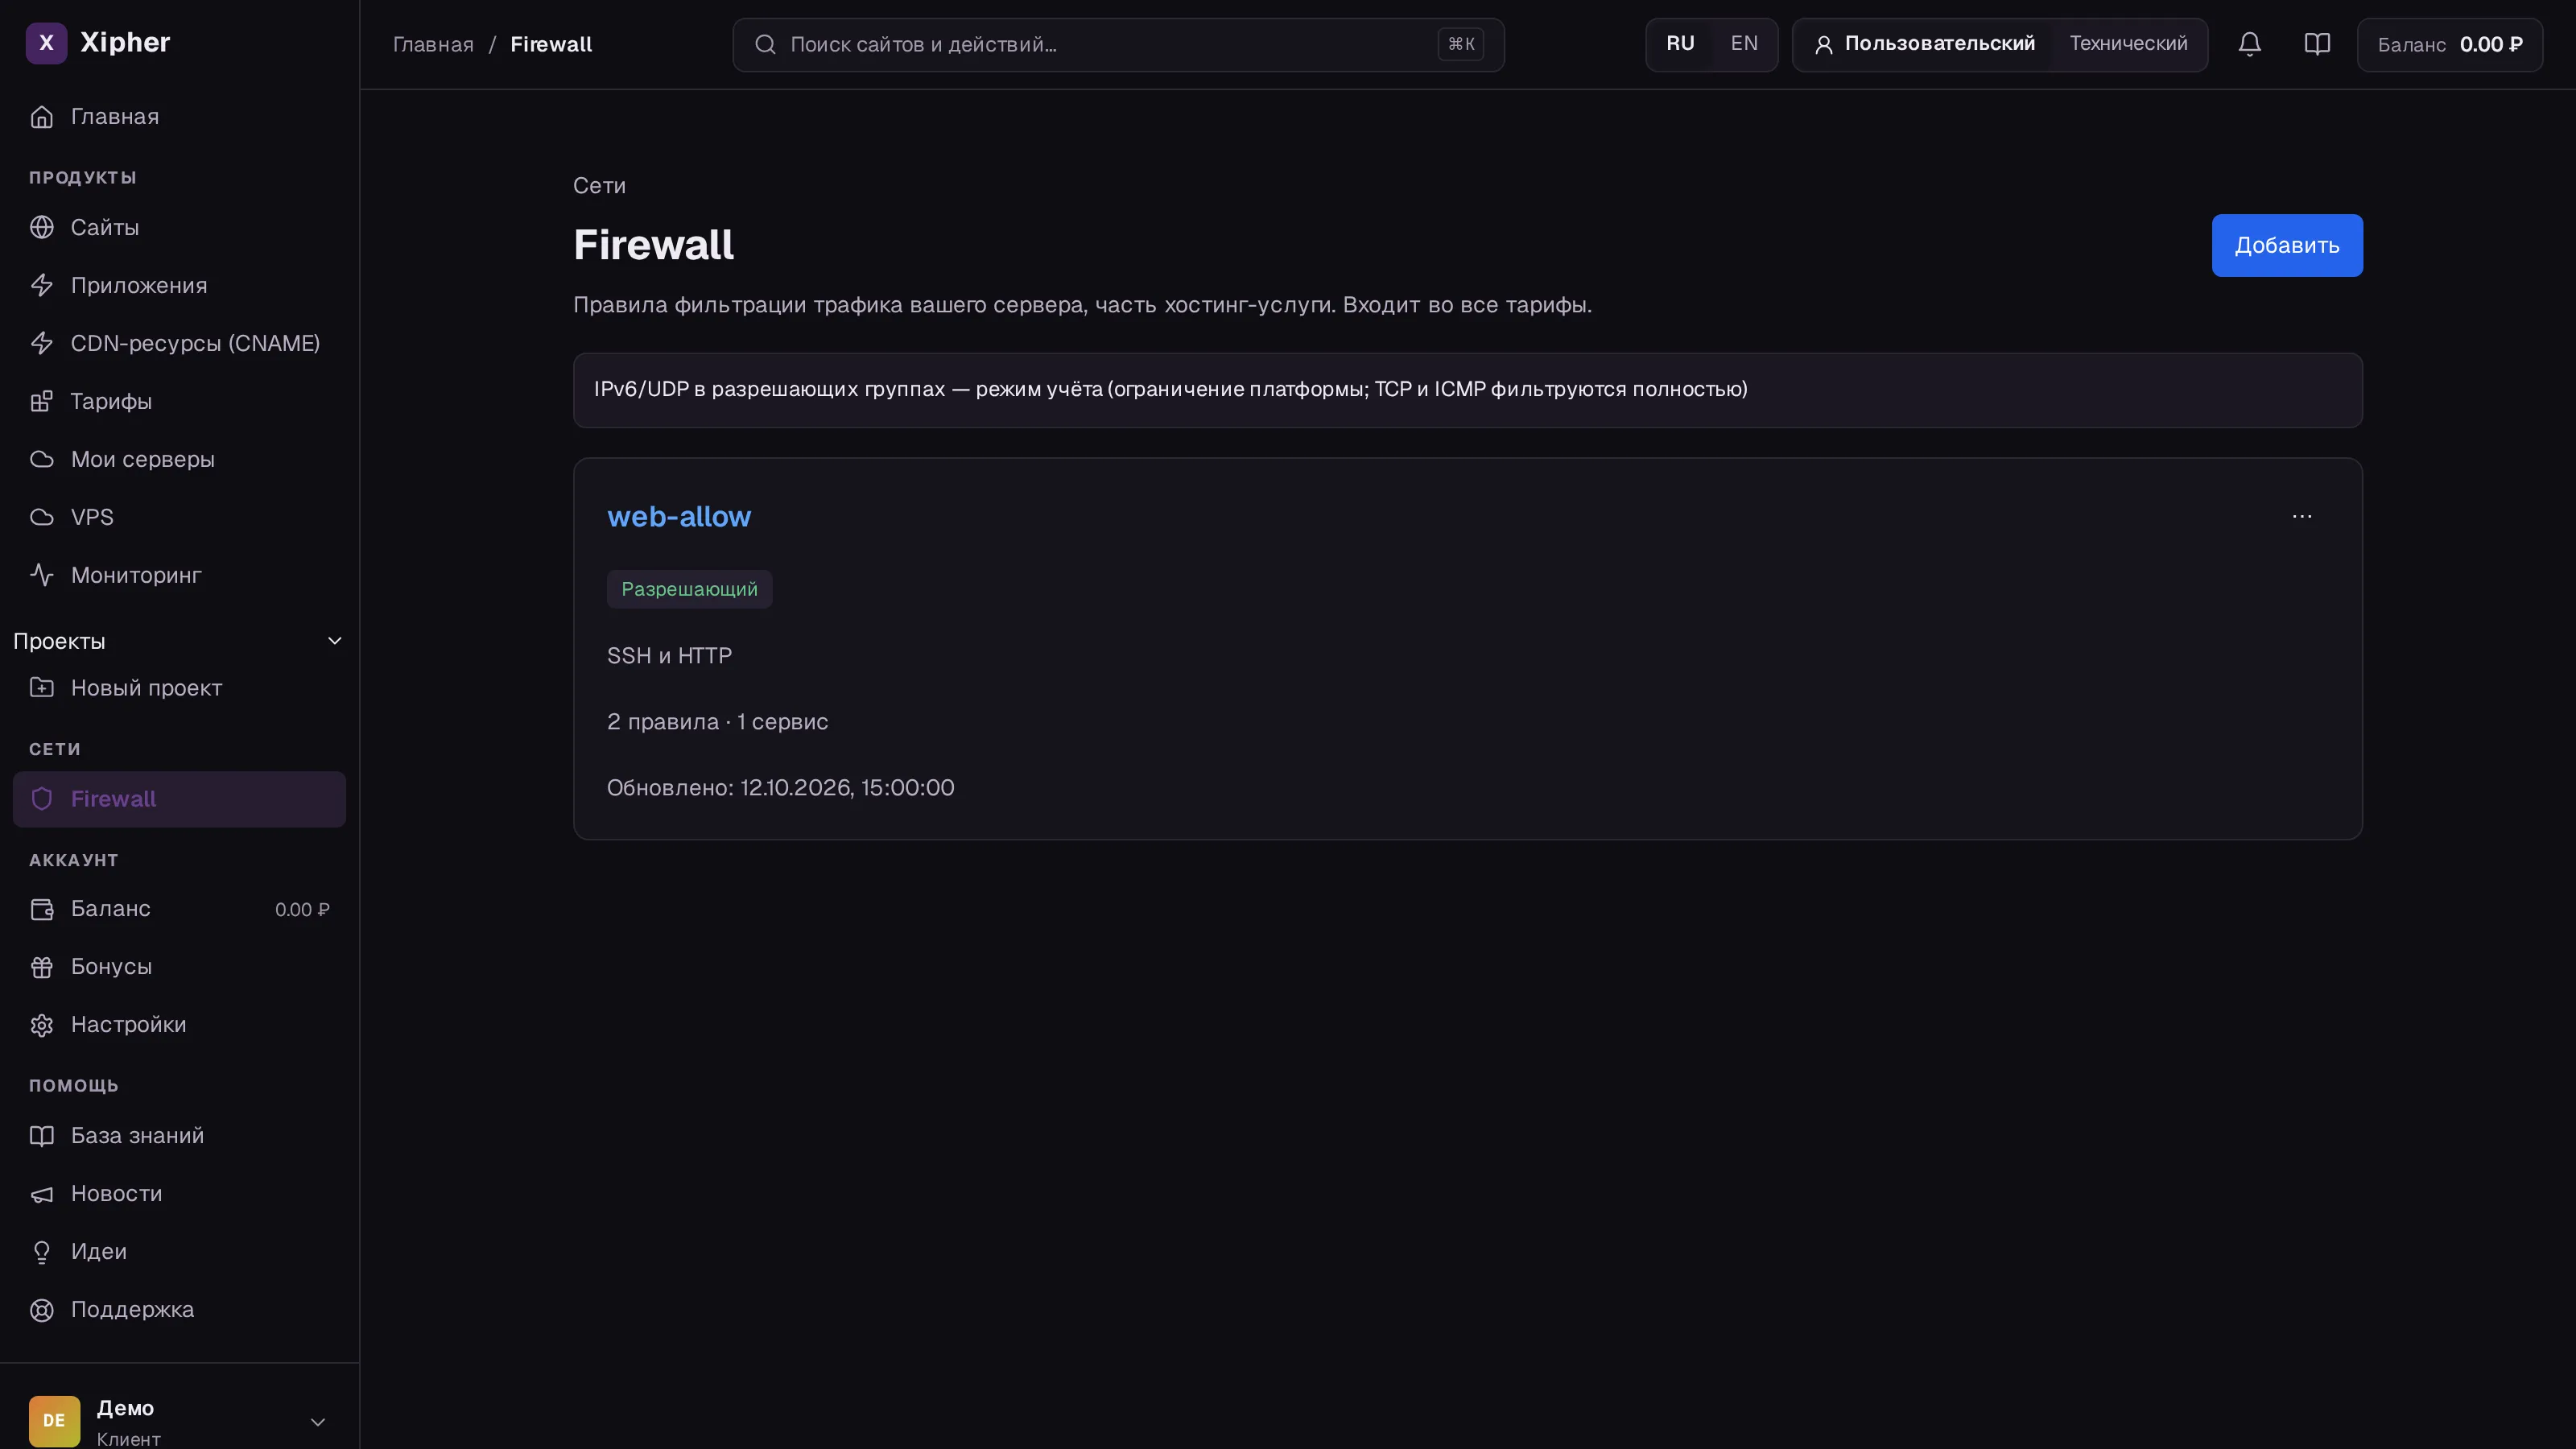 Интерфейс Firewall; демонстрационные данные.
Принципы работы
Заголовок раздела «Принципы работы»- Нет привязанных групп с правилами → файрвол не применяется: весь трафик сервиса разрешён. Пустая группа, привязанная к сервису, тоже ничего не фильтрует.
- Направления независимы: если во всех привязанных группах есть только входящие правила — фильтруется только входящий трафик. Только исходящие — только исходящий. Есть оба — фильтруются оба.
- Разрешающая группа пропускает только трафик из правил; остальное в этом направлении блокирует. Запрещающая группа блокирует только совпадения с правилами; остальное разрешает.
- Сервис может состоять только в группах одного типа. В несколько групп одного типа подключиться можно: правила объединяются и применяются вместе.
- Whitelist включает фильтрацию сразу, даже с одним правилом, включая исходящий: всё, что не разрешено явно, блокируется.
- Соединения не рвутся при применении: уже открытые соединения разрешающей группы сохраняются. Новое соединение проверяется по актуальным правилам.
- Служебные ARP, NDP и DHCP проходят независимо от пользовательских правил. Фильтруется трафик конкретного VPS; консоль VNC остаётся доступной.
IPv6/UDP в разрешающих группах
Заголовок раздела «IPv6/UDP в разрешающих группах»IPv6/UDP в разрешающих группах — режим учёта (ограничение платформы; TCP и ICMP фильтруются полностью). Такой UDP-трафик пропускается, а отдельный счётчик показывает число пакетов в режиме учёта. Запрещающие группы продолжают блокировать IPv6/UDP по правилам.
| Что | Лимит |
|---|---|
| Группы на аккаунт | 50 |
| Входящие правила в группе | 100 |
| Исходящие правила в группе | 100 |
| Сервисы в группе | 200 |
Сейчас подключаются VPS. Настройка балансировщиков и управляемых БД в этом интерфейсе не предлагается.
Проверка результата
Заголовок раздела «Проверка результата»В группе откройте вкладку Серверы. Состояние Применено означает, что нода подтвердила набор правил. Счётчик заблокированных пакетов относится к текущему применению; история за 24 часа не хранится.
Если возникла ошибка, сохраните её текст для поддержки. При неудачном применении предыдущий набор правил продолжает действовать.
Частые вопросы
Заголовок раздела «Частые вопросы»Нужно устанавливать программу внутри VPS? Нет. Правила применяются на ноде; ОС сервера менять не нужно.
Можно оставить направление без правил? Да. Для такого направления трафик разрешён.