Создайте группу правил Firewall
Создайте группу с нужными правилами и подключите её к VPS. Можно сначала создать пустую группу: она не фильтрует трафик до добавления правил.
Перед началом
Заголовок раздела «Перед началом»Проверьте, какие порты слушают сервисы внутри VPS. В правилах указываются порты сервера: например, SSH — 22, даже если снаружи он доступен через другой NAT-порт. Убедитесь, что можете открыть консоль VNC.
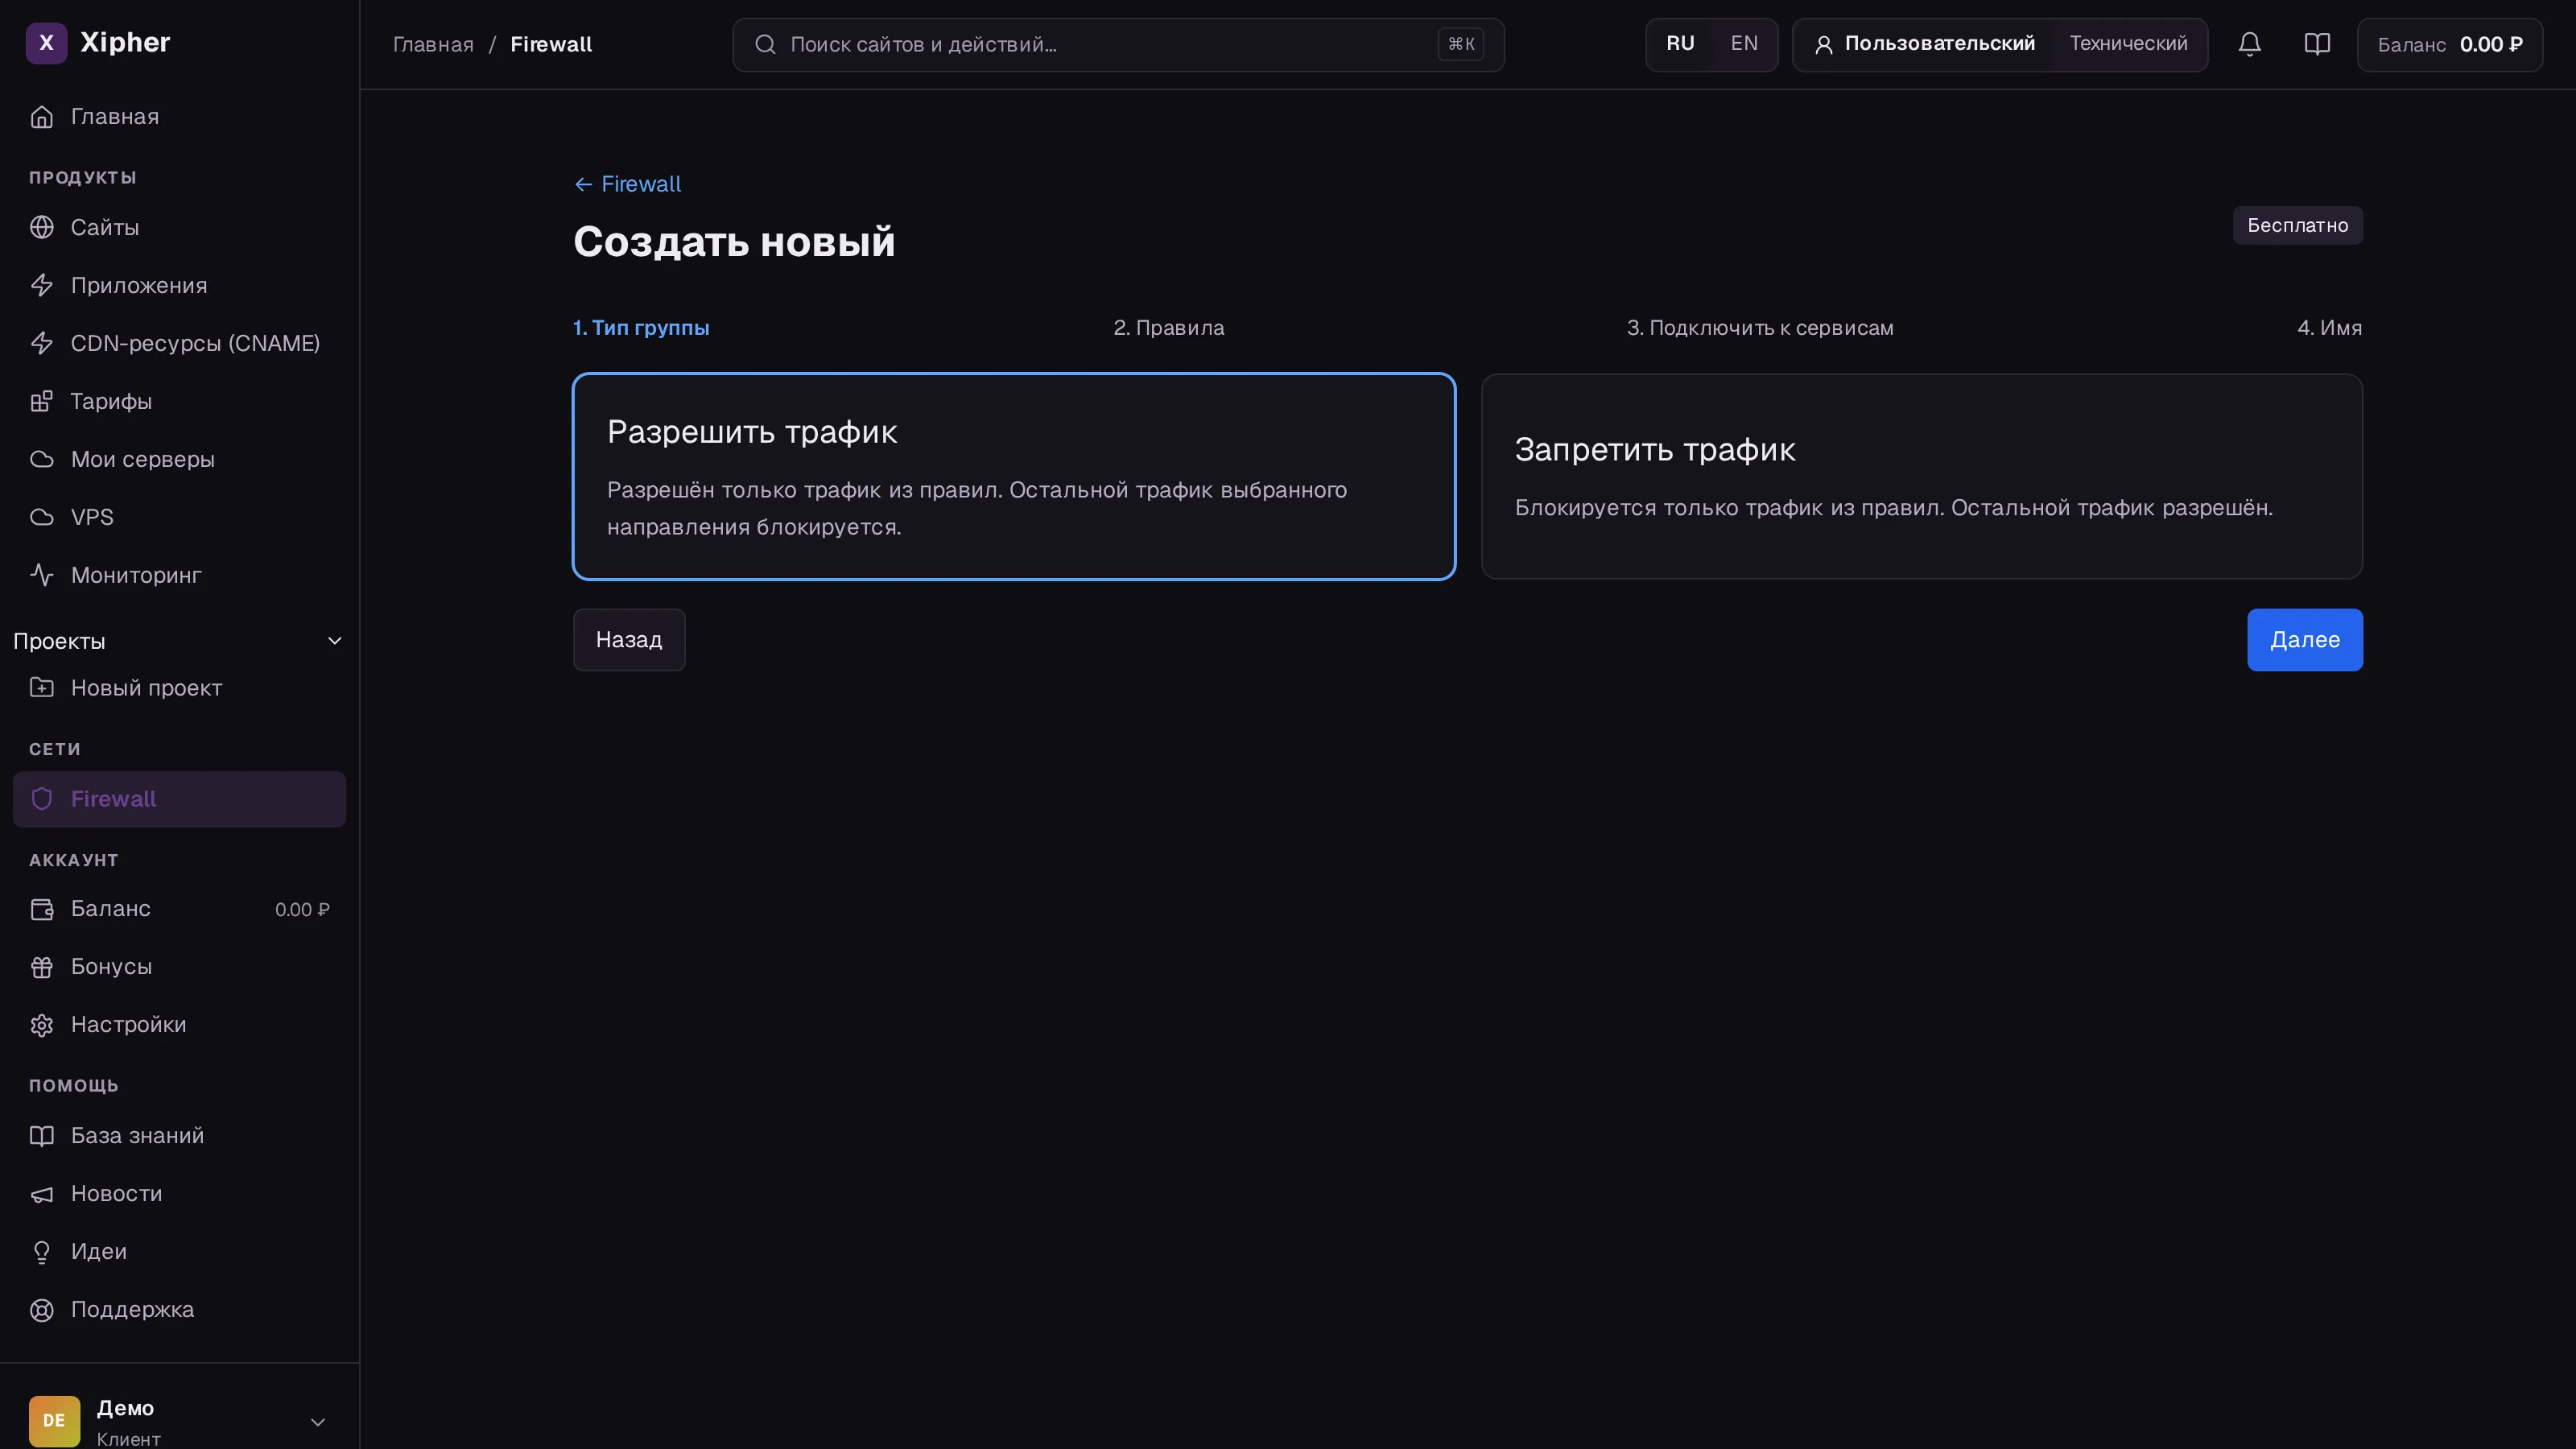 Первый шаг мастера.
- Откройте Сети → Firewall → Добавить. Выберите Разрешить трафик или Запретить трафик. Разница типов.
- В блоке Входящий трафик или Исходящий трафик нажмите Добавить правило. Введите IP-адрес или CIDR-подсеть. Кнопка Для всех адресов выбирает
0.0.0.0/0, только IPv4. Для всех IPv6-адресов добавьте отдельное правило::/0. Приватные подсети разрешены. - Выберите пресет: HTTP, HTTPS, SSH, DNS, PostgreSQL, MySQL/MariaDB или ICMP. Пресет подставляет протокол, порт и подпись; поля можно менять. Введите одиночный порт
80или диапазон8000-8010; допустимы 1–65535. Для ICMP порт не задаётся. - На шаге Подключить к сервисам отметьте свои VPS. Серверы из групп другого типа недоступны для выбора. Если сервер ещё не создан, оставьте список пустым и подключите его позже.
- Задайте уникальное имя длиной 1–64 символа и необязательное описание до 256 символов. Нажмите Создать.
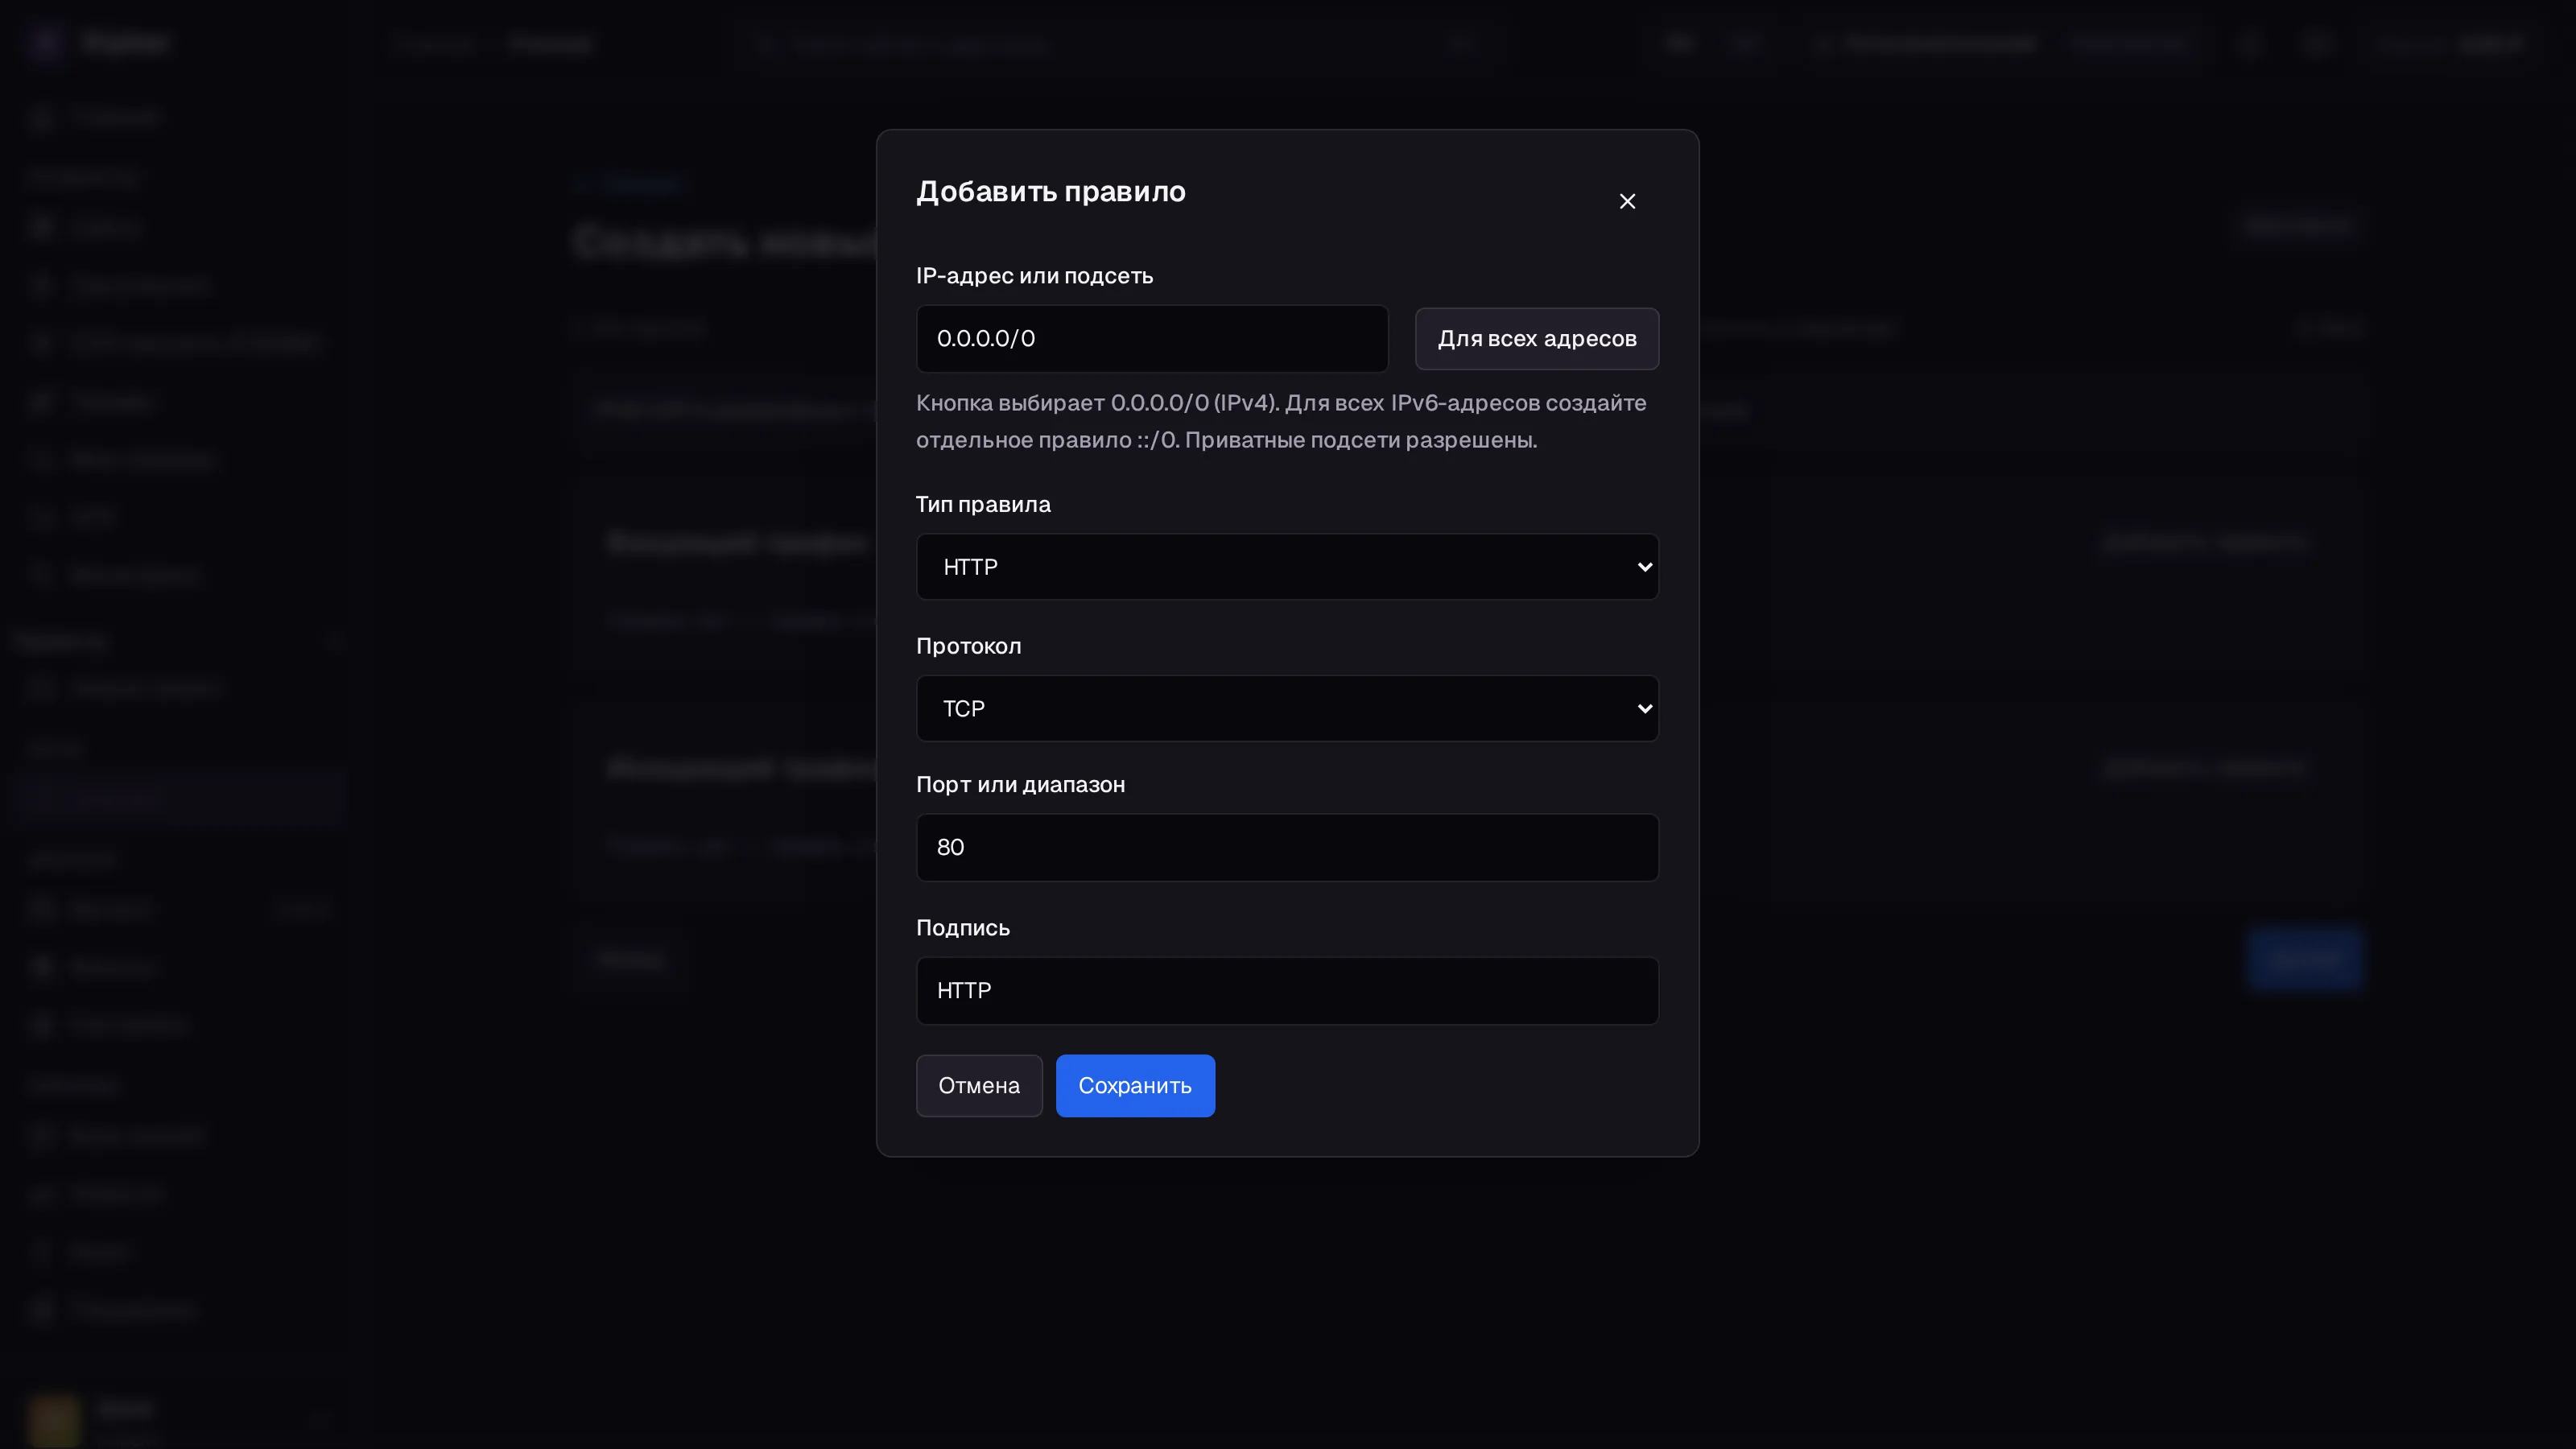 Пресет заполняет поля, но они остаются редактируемыми. Демонстрационные данные.
Предупреждения разрешающей группы
Заголовок раздела «Предупреждения разрешающей группы»Разрешающий файрвол фильтрует исходящий трафик сразу, даже с одним правилом. Всё, что не разрешено явно, будет заблокировано — включая обращения к сайтам, API и другим внешним сервисам. Создавайте разрешающие правила для исходящего трафика только при конкретной необходимости.
Если во входящих правилах нет TCP-порта 22, перед подключением к VPS появляется подтверждение Всё равно применить. Уже открытая SSH-сессия сохраняется, но новая может не подключиться. Доступ через VNC остаётся.
IPv6/UDP в разрешающих группах работает в режиме учёта; TCP и ICMP фильтруются полностью. Ограничение платформы.
Проверка результата
Заголовок раздела «Проверка результата»После создания откроется группа. На вкладке Серверы дождитесь Применено. Проверьте новое соединение к разрешённому порту и отдельно — к порту, который должен блокироваться.
Если что-то пошло не так
Заголовок раздела «Если что-то пошло не так»| Ошибка | Что сделать |
|---|---|
fw_bad_cidr |
Проверьте IP и маску. Loopback, multicast и link-local в правилах не допускаются. |
fw_bad_port |
Укажите порт 1–65535; начало диапазона не больше конца. |
fw_bad_name |
Используйте уникальное непустое имя до 64 символов, описание до 256. |
fw_type_conflict |
Сначала отключите группы другого типа на этом VPS. |
fw_limit_* |
Проверьте лимиты. |
Правило редактируется кликом по строке. Для удаления откройте ⋯ → Удалить правило и подтвердите действие. Изменение применяется ко всем VPS этой группы.
Частые вопросы
Заголовок раздела «Частые вопросы»Можно разрешить диапазон портов? Да, например 8000-8010. Протокол и CIDR указываются для всего диапазона.
Кнопка «Для всех адресов» включает IPv6? Нет. Для IPv6 добавьте отдельное правило ::/0.